Contratar ingenieros DevSecOps para staff augmentation
· Tiempo habitual al primer gate merge-blocking: 12 a 15 días hábiles
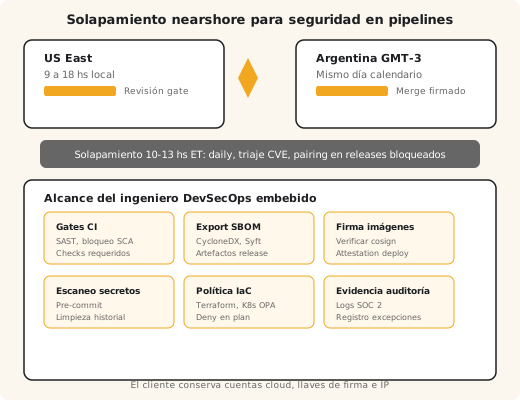
Contratá ingenieros DevSecOps con Siblings Software cuando necesitás talento senior de seguridad de pipeline embebido en tu equipo de plataforma sin una búsqueda de seis meses por híbridos AppSec y CI/CD escasos. Ayudamos a CISOs, VP Engineering, directores de plataforma y responsables de compliance a sumar capacidad DevSecOps desde Córdoba, Argentina, con cuatro a ocho horas de solapamiento con horario US Eastern. La evaluación se centra en ejercicios en vivo sobre gates merge-blocking, rutas de SBOM y firma, y si necesitás tuning de gates, attestation de cadena de suministro o evidencia SOC 2 en pull requests.
Esta página explica qué hacen los ingenieros DevSecOps embebidos semana a semana, cómo los evaluamos, modelos de engagement y bandas mensuales, plazos de onboarding, comparación con freelancers y contratación in-house, riesgos que contractualizamos y cuándo encajan mejor los servicios DevSecOps que asientos individuales. Este carril no es contratar ingenieros DevOps para throughput general de CI/CD, no es contratar ingenieros SRE solo para confiabilidad on-call, y no es contratar ingenieros de plataforma solo para golden paths. Para el servicio padre, mirá staff augmentation. Para amplitud de stacks, staff augmentation multistack; para contexto de zona horaria, contratación nearshore. Para ownership total de entrega, compará ingeniería DevOps, servicios de observabilidad o seguridad de código con IA del mismo equipo directivo.
¿Preferís números antes de la llamada? Ir a bandas mensuales para seniors embebidos, pares y pods chicos.
Cuándo contratan ingenieros DevSecOps con nosotros
Cuatro situaciones cubren la mayoría de las llamadas de discovery; la tuya puede combinar dos.
Equipos de plataforma con scans que nunca bloquean merges
Los reportes de GitHub Advanced Security o Snyk se acumulan mientras main sigue mergeando solo con unit tests en verde. Staff aug suma ingenieros que viven en YAML de workflows y policy bundles mientras cerrás un hire full-time, o se vuelve estado estable cuando los híbridos AppSec y plataforma son escasos localmente.
Equipos que heredan promoción de contenedores sin firma
Producción confía en tags mutables, las claves cosign no tienen custodio y las ramas hotfix evaden required checks. Necesitás una auditoría tranquila y fixes de gates sin frenar el roadmap.
Compliance pide evidencia de cambio SOC 2 en CI
Los auditores quieren trazabilidad de commit a artefacto firmado sin correr por screenshots trimestrales. Los ingenieros embebidos emparejan con tus leads para cablear carpetas de evidencia alineadas al OWASP Top Ten y SLSA sin congelar la velocidad de producto.
Equipos SaaS frente a cuestionarios de seguridad de clientes
Prospectos enterprise mandan cuestionarios SIG mientras tu pipeline aún permite deploys sin scan. Los ingenieros embeben merge-blocking gates, exportaciones SBOM y muestras de evidencia que los auditores pueden seguir.
¿Ninguno encaja? Decilo en la llamada. Rechazamos engagements cuando el fit es malo; eso mantiene creíble nuestro bench.
Qué hacen los ingenieros DevSecOps en equipos reales
Trabajo diario en gates CI, attestation de cadena de suministro y paquetes de evidencia, no una página genérica de checklist de seguridad.
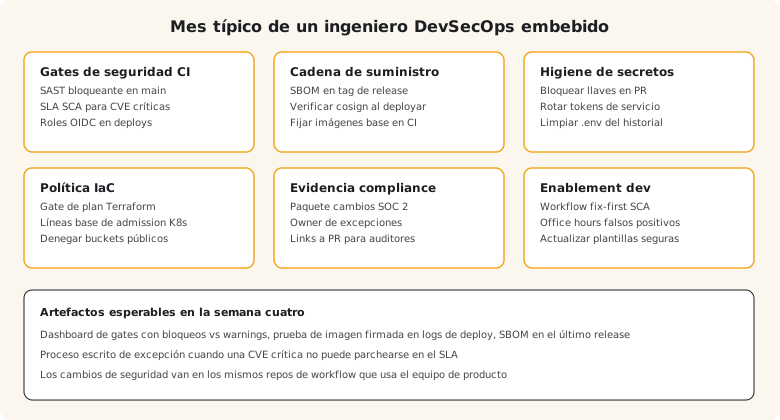
Ingeniero DevSecOps senior es un título sobrecargado. En un mes típico, un ingeniero embebido puede convertir un paso SCA solo warning en merge blocker en main, adjuntar SBOM CycloneDX a tags de release, verificar firmas cosign en pipelines de deploy, sumar gates Checkov junto a planes Terraform, refrescar una carpeta de evidencia SOC 2 tras un cambio de control y documentar quién aprueba excepciones de gates. El diagrama resume esos frentes paralelos; tu mix depende de presión de auditoría, cantidad de repos y madurez de tus respuestas de la Secure Delivery Pipeline Readiness Gate.
Gates CI de seguridad y policy
Umbrales de severidad SAST, SCA y escaneo de contenedores con owners nombrados, required checks en main y ramas de release, y flujos de excepción que tu equipo de seguridad puede auditar. Alineamos con el OWASP Top Ten and your existing GitHub or GitLab workflows rather than parallel spreadsheets.
Attestation de cadena de suministro
Generación de SBOM en builds promovidos, firma de imágenes con cosign o Sigstore, verificación en pipelines de deploy y attestations mapeadas a la SLSA specification. For vendor-owned programs see Servicios DevSecOps.
Escaneo de secretos e IaC
Gitleaks o equivalente en pull requests, chequeos de policy Terraform y Kubernetes en la misma merge queue que código de aplicación, y alertas ruteadas a ingenieros que pueden rotar credenciales en un día hábil.
Evidencia de compliance y enablement
Evidence folders mapped to SOC 2 change-management controls, sample PR check exports, and brown-bag sessions so product teams understand why a gate blocked their merge. Runtime detection work belongs under observability engineering services; copilot secret patterns under AI code security.
Cómo evalúa Siblings a ingenieros DevSecOps
Los filtros de CV no detectan fallas que aparecen en la semana tres de una ventana de auditoría. Cerramos con pair work en vivo.
Antes de que alguien entre a tu stand-up, pedimos una respuesta escrita a una pregunta acotada de diseño de gates CI y luego una sesión en vivo de noventa minutos sobre código de pipeline real: un workflow que reporta CVEs críticos pero nunca falla, imágenes sin firmar promovidas por GitOps, o chequeos de policy Terraform omitidos en ramas de release. Evaluamos comunicación en inglés o español, cómo explican tradeoffs a un lead de plataforma y si buscan evidencia de gates antes de recomendar otro dashboard. Red flags: candidatos que tratan la seguridad como cola de tickets fuera de ingeniería, que no leen tu YAML de workflows, o que necesitan un demo greenfield para mostrar valor en semana uno. Aproximadamente uno de cada cinco perfiles del bench llega a shortlist de cliente.
Referencia externa: alineamos la práctica de ingeniería con el OWASP Top Ten, the SLSA specification, and GitHub code security documentation, no decks de auditoría solamente.
La Secure Delivery Pipeline Readiness Gate (cuatro señales)
Un modelo liviano que podés reutilizar aunque no nos contrates.
Antes del shortlist, recorremos cuatro señales con tu lead de plataforma o seguridad en una call de treinta minutos. La misma gate aparece en nuestra página de Servicios DevSecOps porque los compradores confunden staff aug y programas vendor-owned cuando el ownership de gates no está claro.
- 1. CI security gate ownership. Is there a named owner who merges SAST, SCA, and container scan policy and enforces required checks on main? If scans run but nobody blocks, you may need a program via Servicios DevSecOps, not only another engineer through staff aug.
- 2. Attestation de cadena de suministro. Do release artifacts ship with SBOM exports and image signing verified at deploy time? If production trusts latest tag only, we sequence cosign or Sigstore paths before widening scan coverage.
- 3. Escaneo de secretos e IaC. Do pre-commit and pipeline checks catch leaked keys and Terraform drift before merge? If audits still find secrets in Git history, we prioritize gitleaks and tfsec gates before cosmetic dashboard work.
- 4. Compliance evidence path. Can SOC 2 or ISO controls map to automated checks auditors trust? If evidence is quarterly screenshots, we wire folders in CI and Git before the next customer diligence cycle.
Esas cuatro señales reducen conjeturas antes de firmar un statement of work. Tu lead de plataforma valida la forma en la call de discovery; matcheamos el bench a ese perfil en lugar de mandar un CV genérico de DevOps con buzzwords de seguridad.
Modelos de engagement y bandas mensuales
Las bandas publicadas ganan a "contactanos para cotizar" cuando presupuestás un trimestre.
Publicamos rangos porque el pricing oculto desperdicia ciclos. El punto dentro de la banda se mueve con seniority, cuánto inglés stakeholder-facing necesitás y profundidad rara como entornos regulados o operaciones multicluster.
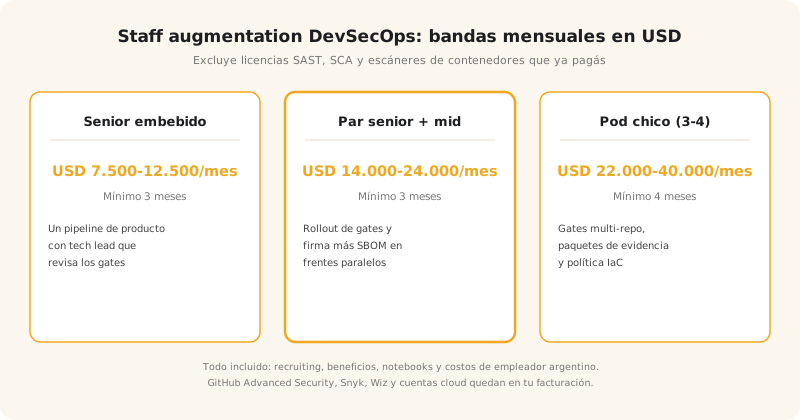
Senior embebido
Un senior en tus ceremonias y rotación de code review. Fuerte cuando tu cultura de ingeniería es sana y necesitás throughput extra sin reenseñar lo básico.
Mensual: USD 7,500 to 12,500. Mínimo: tres meses.
Par senior + mid
El senior define guardrails de calidad y arquitectura; el mid absorbe tickets rápido cuando el contexto aterriza, usualmente para la semana cuatro. Común cuando querés velocidad sostenida más que un solo especialista de nicho.
Mensual: USD 14,000 to 24,000. Mínimo: tres meses.
Pod chico (tres a cuatro ingenieros)
Covers vacations internally and can split between CI gate rollout and a parallel signing or evidence track under your platform lead. If you want a vendor-owned program instead, Servicios DevSecOps is usually the better commercial shape.
Mensual: USD 22,000 to 40,000. Mínimo: cuatro meses.
Las cifras incluyen recruiting, beneficios, laptops y costos de empleador argentino. Infra, SaaS de seguridad y KMS de firma quedan en tus cuentas.
Cómo funciona contratar un DevSecOps engineer con nosotros
Pasos cortos e inspeccionables que terminan con que conozcas a la persona que va a commitear.
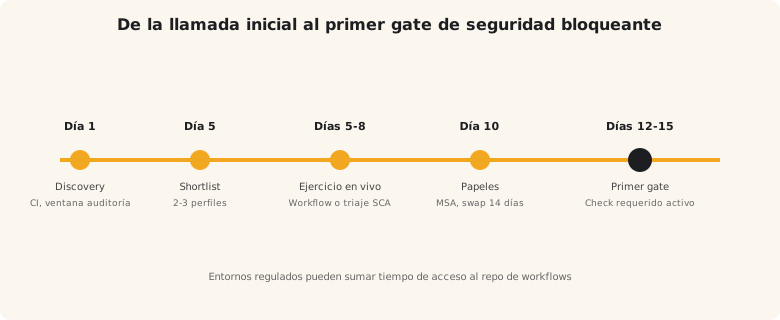
- Discovery (día 1). Stack, topología de equipo, áreas de riesgo, hard nos en tooling, envelope de presupuesto. Decimos que no en la llamada cuando no somos el partner correcto.
- Shortlist (día 5). Dos o tres perfiles de nuestro bench más, cuando hace falta, ingenieros que seguimos hace años terminando notice en otro lado. Recibís repos, ejemplos de workflows cuando hay, y una respuesta escrita a una pregunta acotada de diseño de gates CI.
- Ejercicio en vivo (días 5 a 8). Noventa minutos con tu lead de plataforma sobre un slice sanitizado: paso de scan flaky, required check evadido o gap de verificación cosign.
- Papeles (días 8 a 10). Master services agreement, statement of work mensual, cláusula de swap de catorce días en lenguaje claro.
- Primer gate merge-blocking (días 12 a 15). Onboarding en pair sobre un cambio de gate chico y seguro en producción para que veas velocidad de integración, no slide decks.
Ingenieros DevSecOps con nosotros versus freelancer, in-house o banca offshore grande
Cada opción gana a veces; fingir lo contrario desperdicia tu tiempo.
Mercados freelance
Ganan en picos chicos bajo ~80 horas. Pierden en continuidad, auditoría de gems y higiene de colas cuando el incentivo es throughput de tickets.
Contratación in-house en EE.UU. o UK
Gana en ownership de cinco años. Pierde en largo del funnel y costo de arrepentimiento cuando el hire falla al mes seis mientras siguen incidentes.
Agencias offshore grandes
Ganan cuando necesitás diez mids tomadores de tickets con capa de PM. Pierden cuando el ingeniero de la entrevista no es el de tus repos de workflows, o cuando attestation de cadena de suministro es territorio de change-order.
Dónde nos ubicamos
Bench senior chico, GMT-3, solapamiento pleno con horario US Eastern, aviso de quince días después del mínimo, y la persona que entrevistás es la que commitea. Ese es el trade que optimizamos.
Escenarios ilustrativos (compuestos anonimizados)
Formas que entregamos varias veces; detalles mezclados para proteger clientes. No son casos con métricas verificadas.
Gates CI después del sprawl de microservicios
US B2B SaaS with twenty microservice repos and inconsistent scan configs. Senior embebido plus mid pair, required checks on main, SBOM on top deploy paths, exception owners named. Product kept shipping features while security risk moved in controlled slices.
Imágenes firmadas antes de renovación enterprise
Fintech del UK con tags mutables en producción y dos renovaciones enterprise pendientes. Engagement de seis semanas: verificación cosign en GitOps, muestra de evidencia mapeada a controles de change management, gitleaks en todos los repos activos. Ventas obtuvo respuestas a cuestionarios sin reescribir la plataforma.
Ejemplo de engagement
Compuesto ilustrativo: hardening de evidencia de pipeline SOC 2
Escenario compuesto anonimizado. No es un caso con métricas verificadas.
Contexto. Un equipo SaaS B2B de EE.UU. pasaba unit tests en CI pero mergeaba CVEs críticos de contenedores porque los scans eran solo advisory. Revisiones de seguridad de clientes cayeron el mismo trimestre.
Qué hicimos. Ingenieros DevSecOps senior más mid embebidos enforcearon SCA merge-blocking en main, adjuntaron SBOMs a tags de release y empaquetaron carpetas de evidencia muestra que compliance pudo seguir.
Resultado. Sin porcentajes inventados acá. El equipo ganó owners de gates nombrados y un runbook escrito para aprobación de excepciones. Para trabajo publicado bajo restricciones ISO 27001, mirá el ISO 27001 compliance SaaS case study.
De un vistazo
Model: DevSecOps staff augmentation
Scale: senior plus mid pair
Focus: CI gates, SBOM, signing
Riesgos de embeber ingenieros DevSecOps y cómo los reducimos
Controles honestos ganan a slogans de "cero riesgo".
Estrella en entrevista, freno en semana tres
Mitigación: pair sobre código de pipeline real, ventana de swap de catorce días, check-in explícito al día catorce con tu lead.
Comportamiento de contractor sombra
Mitigación: rechazamos engagements "side lane"; nuestro ingeniero entra a tus reviews en ambas direcciones, no solo PRs salientes.
El conocimiento se va con el engagement
Mitigación: ADRs para decisiones no obvias, runbooks para jobs que tocamos, notas de handover al mes tres aunque extiendas.
Refactors de vanidad en lugar de métricas
Mitigación: scorecard mensual con tres a cinco números que tu liderazgo realmente mira: hallazgos críticos bloqueados, intentos de deploy sin firma, tiempo medio para rotar secretos filtrados, frescura del pack de evidencia.
Por qué Siblings para staff augmentation DevSecOps
Bench chico, acceso directo, sin organización de ventas paralela inventando capacidad.
30+
Ingenieros in-house
Equipo con base en Córdoba; clientes fintech, salud, retail, logística
Dozens
Colocaciones staff aug DevSecOps
Gates CI, SBOM, firma y evidencia de compliance
GMT-3
Solapamiento Argentina
Mismo día con US East; viable con la mayoría de zonas US
Deliberadamente no somos un shop de recruiting de cincuenta personas. Los fundadores siguen revisando engagements DevSecOps nuevos, y los ingenieros hablan con clientes sin teléfono descompuesto de account managers. Por eso el proceso de arriba sigue corto.
Revisado por Javier Uanini, Fundador y CEO, Siblings Software. Discovery técnico en engagements de staff augmentation DevSecOps, bandas de pricing y decisiones de fit.
Preguntas Frecuentes
Ingenieros DevSecOps senior empleados a tiempo completo por Siblings y embebidos en tu equipo. Participan de tus stand-ups, abren pull requests en repos de pipelines, ajustan gates CI merge-blocking, exportan SBOM y trabajan en tu Slack o Teams. Cubrimos recruiting, nómina, hardware, beneficios y obligaciones laborales argentinas. Vos conservás política de seguridad, custodia de claves e IP. Alcance típico: gates SAST y SCA, escaneo de contenedores, policy de secretos e IaC, evidencia de compliance y enablement de desarrollo.
Un ingeniero DevSecOps senior suele estar entre USD 7.500 y 12.500 por mes todo incluido. Un par senior más mid ronda USD 14.000 a 24.000 por mes. Un pod de tres o cuatro personas con contexto de pipeline compartido suele estar entre USD 22.000 y 40.000 por mes. Las cifras asumen un mes full-time, incluyen recruiting e impuestos locales, y excluyen cuentas cloud, licencias de seguridad e infraestructura de firma.
La mayoría de los engagements publican un primer gate merge-blocking en unos 12 a 15 días hábiles: discovery el día uno, shortlist de dos o tres perfiles al día cinco, ejercicio en vivo de noventa minutos sobre pipeline o cadena de suministro antes del día ocho, papeles al día diez y onboarding con tu lead de plataforma o seguridad. Entornos regulados pueden demorar más cuando hay revisiones de acceso.
El último gate es una sesión en vivo con trabajo de pipeline real: scans que advierten pero no bloquean, imágenes sin firmar que llegan a producción, o chequeos de policy Terraform omitidos en ramas hotfix. Buscamos disciplina de gates, pushback honesto cuando otro dashboard es el fix incorrecto y cicatrices de auditorías reales. Aproximadamente uno de cada cinco perfiles del bench llega a shortlist. Si el match falla en los primeros catorce días, reemplazamos sin fee de placement con handover razonable.
Un senior solo alcanza cuando tenés una familia de repos, owners de gates nombrados y un lead que revisa cada cambio de policy. Un pod gana cuando corren en paralelo rollout de gates CI, hardening de firma y refresh de evidencia SOC 2. Para programas vendor-owned compará servicios DevSecOps.
Staff augmentation DevSecOps embebe ingenieros de seguridad de pipeline en tus rituales. Contratar ingenieros DevOps cubre CI/CD y clusters más amplio. Servicios DevSecOps entrega un programa gobernado cuando el ownership de gates sigue indefinido. Decimos que no en discovery cuando otro carril encaja mejor.
Reemplazamos al ingeniero sin fee de placement durante los primeros catorce días y cubrimos handover razonable. Después, cualquiera de las partes puede salir con quince días de aviso. Medimos fit con una pregunta simple al día catorce a tu lead de plataforma o seguridad.
Nuestros estándares para trabajo DevSecOps
A lo que nos comprometemos una vez embebidos.
- Gates antes de excepciones. Policy merge-blocking antes de waivers ad-hoc en caminos de producción.
- Artefactos que podés attestar. SBOMs, firmas y logs de promoción documentados para auditores.
- Hallazgos que podés rutear. La salida de scans cae donde ingenieros rotan secretos, no en un mailbox compartido.
- Gates con owners. Severidades, aprobadores de excepción y caminos break-glass asignados, no implícitos.
- Políticas versionadas. Cambios de workflow y policy bundle etiquetados en release notes con evidencia linkeada.
- Artefactos escritos. Runbooks para rotación de claves, logs de excepción de gates en templates de PR, notas de rollback para cambios de firma.
Contactá a Siblings Software Argentina
Contanos pipelines, madurez de gates y áreas de riesgo. Respondemos en un día hábil, o te decimos si no somos el partner correcto.