Outsourcing de servicios DevSecOps desde Argentina
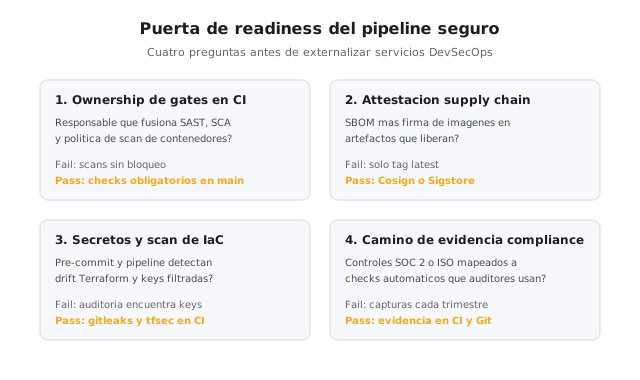
Que hacemos: Los servicios DevSecOps integran seguridad en la entrega: gates CI merge-blocking, exportaciones SBOM en artefactos de release, imagenes de contenedor firmadas verificadas al deploy, escaneo de secretos y Terraform en el mismo camino de pull request que los tests de aplicacion, y evidencia de cambio SOC 2 que tus auditores pueden seguir. Para quien: CISOs, VP Engineering, directores de plataforma y lideres de compliance en SaaS B2B, datos de salud y fintech donde GitHub o GitLab despliegan a diario pero los hallazgos siguen en planillas que nadie mergea. Problema: Los releases evaden scans, las base images derivan, las claves de firma no tienen custodio, y la diligence pide prueba de change management seguro que no podes armar en un sprint. Por que nearshore: La seguridad de pipeline exige pairing el mismo dia cuando un gate bloquea produccion, rota una clave cosign, o llega una revision de seguridad de cliente a mitad de trimestre. Como evaluarnos: Pregunta si el proveedor pasa la Secure Delivery Pipeline Readiness Gate del diagrama: ownership de gates CI, attestation de cadena de suministro, escaneo de secretos e IaC, y camino de evidencia de compliance.
Externalizamos desde discovery hasta handoff: baselines de pipeline, gates policy-as-code, escaneo de dependencias y contenedores, firma y verificacion de imagenes, chequeos de policy de infraestructura, revisiones de limites de microservicios, y paquetes de evidencia alineados al OWASP Top Ten, la especificacion SLSA, y la documentacion de seguridad de codigo GitHub. Telemetria runtime y trabajo de SLO van en servicios de ingenieria de observabilidad; golden paths y portales de desarrollador en platform engineering; guardrails especificos de LLM en seguridad de codigo con IA. Necesitas un ingeniero senior embebido? Mira contratar ingenieros DevOps para staff augmentation.
Siblings Software es una empresa de outsourcing de software con sede en Cordoba, Argentina, con traslape diario a US Eastern. Entregamos ingenieria externalizada desde 2014 en SaaS B2B, salud regulada y plataformas fintech. Catalogo completo en todos los servicios o compara nuestro modelo de desarrollo nearshore si procurement compara regiones. Descomposicion de servicios y hardening de APIs combina bien con desarrollo de microservicios cuando te preocupa el blast radius.
Que cubre el servicio
Outsourcing de servicios DevSecOps es el trabajo transversal de hacer repetible la entrega segura sin convertir cada release en una reunion de revision de seguridad. Un programa tipico: baseline de pipelines y flujos de artefactos, correr la Secure Delivery Pipeline Readiness Gate, definir umbrales de severidad y owners de excepcion, enforcear scans y policy checks en CI, generar SBOMs e imagenes firmadas en builds promovidos, cablear chequeos Terraform y Kubernetes en la misma merge queue que codigo de aplicacion, y handoff de templates de evidencia que compliance puede reusar cada trimestre.
Eso es distinto de ingenieria DevOps, que optimiza frecuencia de deploy y confiabilidad mas que attestation y audit trails. Tambien es distinto de servicios de ingenieria de observabilidad, que optimizan deteccion en produccion mas que prevencion en pull requests. DevSecOps optimiza claridad merge-blocking, procedencia de cadena de suministro, y evidencia que sobrevive cuestionarios de clientes. Combinamos con platform engineering cuando los golden paths deben embeder defaults seguros, con servicios de automatizacion QA cuando los chequeos de seguridad van al lado de suites funcionales, y con seguridad de codigo con IA cuando copilots introducen patrones nuevos de filtracion de secretos.
Los quality gates siguen lo que equipos de auditoria y seguridad de clientes esperan: no promover imagenes sin firmar a produccion, break-glass documentado para hotfixes criticos, y ejercicios tabletop sobre compromiso de claves antes del fieldwork SOC 2. Muchos equipos combinan DevSecOps con desarrollo por proyecto para una primera ola de hardening, y despues un equipo dedicado en retainer para mantenimiento de gates.
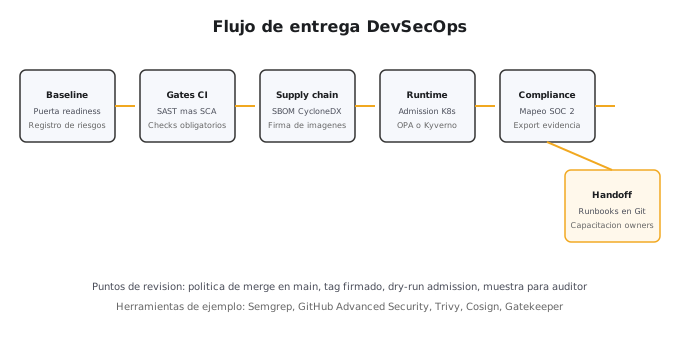
La mayoria de programas DevSecOps productivos tratan artefactos firmados y gates merge-blocking como no negociables: seguridad no deberia descubrir hallazgos criticos recien cuando un tag llega a produccion.
Para quien es
Lideres de plataforma y seguridad donde el software sale por CI/CD a diario, los hallazgos viven en dashboards que nadie mergea, y clientes enterprise piden SBOMs mas evidencia de cambio que no podes armar en una semana. Si nadie puede nombrar quien aprueba una excepcion de pipeline en un dia habil, este servicio es para vos.
Salud B2B y datos regulados
Plataformas API bajo HIPAA o SOC 2 donde clientes esperan artefactos firmados, logs de acceso y tickets de cambio atados a cada deploy productivo.
Fintech y pagos
Pipelines productivos y de auditoria separados necesitan gates consistentes, secret scanning, y paquetes de evidencia que satisfagan revisiones de controles internos.
Ingenieria de producto multi-repo
Decenas de servicios en GitHub Actions o GitLab CI donde cada equipo invento una config de scan distinta y seguridad no ve riesgo agregado.
Estates Kubernetes y contenedores
Clusters que tiran imagenes sin verificar, tags mutables en produccion, y charts Helm que nadie escanea antes de promover.
Equipos frente a revisiones de seguridad de clientes
Procurement enterprise manda cuestionarios SIG o CAIQ mientras tu pipeline todavia permite deploys skip-scan en ramas hotfix.
Organizaciones post rollout fallido de tooling
Una licencia SAST enterprise no cambio la tasa de merge. Necesitas entrega que cablee gates, no otro dashboard en el estante.
Escenarios tipicos de proyecto
Seis situaciones que vemos en discovery. Cada una mapea a una ola DevSecOps acotada que podemos scopear en la primera semana despues del Secure Delivery Pipeline Readiness Gate.
Establecer gates CI despues de crecimiento rapido de microservicios
Ingenieria sumo repos mas rapido de lo que seguridad estandarizo workflows. Definimos umbrales de severidad, enforceamos scans en required checks, y backfillean generacion SBOM en los diez caminos de deploy principales antes de la proxima auditoria de cliente.
Firmar imagenes de contenedor y verificar al deploy
Produccion todavia confia en tags mutables. Implementamos cosign o equivalente, guardamos claves publicas en tu KMS, y cableamos verificacion en GitOps o pipelines de ingenieria DevOps con notas de rollback.
Escanear Terraform y Kubernetes antes del merge
Drift de infraestructura crea hallazgos que scans de aplicacion nunca ven. Sumamos policies Checkov, tfsec o Conftest alineadas a tu landing zone, mergeadas por el mismo camino de review que plataforma ya usa.
Conectar secret scanning a ingenieros que pueden rotar
Alertas caen en un mailbox compartido. Conectamos GitHub Advanced Security o deteccion de secretos GitLab a routing Slack, nombramos custodios, y ensayamos revocacion en un dia habil.
Armar evidencia SOC 2 de cambio desde pipelines
Auditores quieren prueba de que cambios productivos mapean a pull requests aprobados. Exportamos resumenes de checks, enlazamos tickets, y empaquetamos releases de muestra alineados a controles estilo CC8.
Endurecer APIs sin frenar features
Contratos de clientes agregan mTLS y revisiones de scope a mitad de roadmap. Coordinamos pruebas de limites con desarrollo de microservicios y servicios de automatizacion QA para que los gates sumen en lugar de reemplazar entrega.
Como funciona la entrega
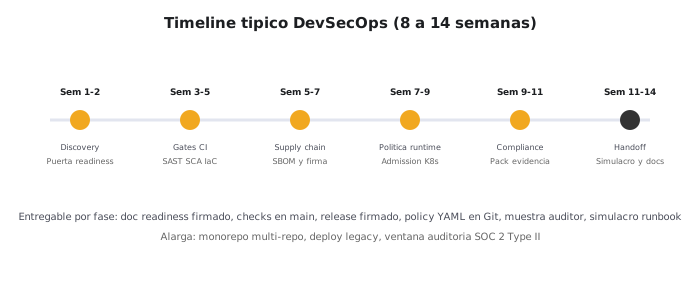
Seis fases, usualmente ocho a catorce semanas para un primer programa de entrega segura con gates enforceados, artefactos de release firmados, chequeos de policy IaC, muestras de evidencia de compliance, y documentacion de handoff pareada. Ejercicios tabletop sobre compromiso de claves de firma son no negociables cuando clientes piden attestations de cadena de suministro.
Discovery inventaria repos, pipelines y registros de artefactos, corre la Secure Delivery Pipeline Readiness Gate del diagrama hero, y documenta owners de gates, custodios de firma, y gaps de evidencia. Si alguna respuesta del gate esta indefinida, capturamos owners antes de cambiar workflows productivos.
Diseno de gates entrega matrices de severidad, required checks por rama, workflows de excepcion que seguridad firma, y policy bundles que tu equipo de plataforma mergea como codigo de aplicacion.
Ola de cadena de suministro implementa generacion SBOM en builds promovidos, firma de imagenes, metadata de procedencia alineada a targets SLSA, y hooks de verificacion en pipelines de deploy validados en staging antes de cambiar reglas de promocion productiva.
IaC y secretos agrega scans Terraform, Helm y Kubernetes, deteccion de secretos en push, y runbooks de rotacion cableados a los mismos caminos on-call que incidentes productivos.
Evidencia y reporting configura jobs de export, carpetas SOC 2 de muestra, y templates de cuestionarios de clientes reconciliados a outputs reales de pipeline. Seguridad y compliance firman muestras antes de auditorias externas.
Handoff incluye runbooks para dar de alta un servicio nuevo, rotar claves, y regenerar attestations. Semanas pareadas dejan que tu equipo mergee cambios bajo nuestra review antes de pasar a horas advisory o transicion a desarrollo por proyecto para ola dos.
Composicion del equipo
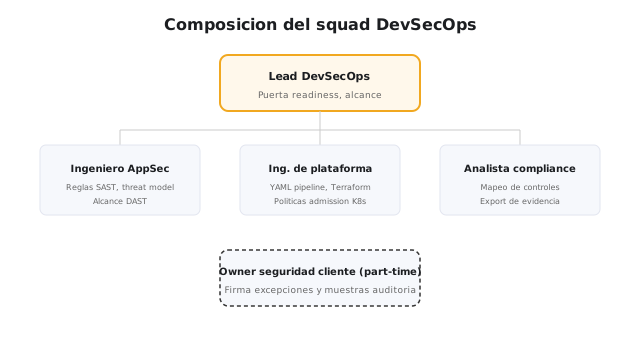
Un squad de cuatro a cinco personas es la forma usual para un primer programa DevSecOps. El lead DevSecOps que posee el readiness gate, narrativas de evidencia para clientes, y policy de excepciones, y el ingeniero de plataforma que mergea cambios de workflow y firma, son los dos roles que vendors recortan para ganar en precio. Tambien son los roles que determinan si auditores confian en la proxima muestra de release.
Roster tipico: lead DevSecOps, ingeniero de seguridad de aplicaciones para threat modeling y tuning de gates, ingeniero de plataforma para pipelines e IaC, owner part-time de compliance o GRC de tu lado que firma templates de evidencia, y liaison QA opcional cuando chequeos de seguridad se integran con automatizacion funcional. Para mantenimiento continuo de gates post ola uno, el mismo squad puede correr como equipo dedicado en retainer mensual. Para un solo ingeniero senior dentro de tu org, staff augmentation encaja mejor.
Proyecto, equipo dedicado o staff augmentation segun cuanto del roadmap de entrega segura quieras que llevemos nosotros.
Precios y modelos de engagement
Por proyecto
Alcance fijo para un programa acotado de entrega segura: readiness gate, rollout de gates CI, firma de cadena de suministro, escaneo IaC y de secretos, muestras de evidencia, y documentacion de handoff. Duracion tipica ocho a catorce semanas. Bandas publicadas de USD 30.000 a USD 115.000 despues de discovery, segun cantidad de repos, alcance multicloud, y profundidad de reporting de auditoria.
Equipo dedicado
Squad ongoing que posee tuning de gates, ciclo de vida de claves de firma, higiene de almacenamiento SBOM, y refresh trimestral de evidencia. USD 20.000 a USD 55.000 por mes para cuatro a seis personas segun mix de seniority y superficie de pipeline.
Staff augmentation
Embeber uno o dos ingenieros DevOps senior con profundidad en seguridad cuando ya tenes el programa y necesitas manos en YAML de workflow, policy bundles, o modulos cosign. USD 7.500 a USD 12.500 por mes por ingeniero senior en bandas publicadas.
Comparado con contratacion interna, freelancers y consultoras grandes
Outsource cuando
- Necesitas gates merge-blocking, artefactos firmados, y evidencia de auditoria en uno o dos trimestres, no despues de seis meses buscando un hibrido AppSec mas plataforma raro.
- Seguridad posee dashboards pero ingenieria nunca mergea hallazgos.
- Liderazgo quiere un tercero que documente la Secure Delivery Pipeline Readiness Gate antes de diligence de clientes sobre tu SDLC.
- Cuestionarios enterprise llegan cada trimestre porque nadie posee un playbook de regeneracion de evidencia.
Quedate in-house cuando
- Ya tenes revisiones semanales de entrega segura, tasas de bypass de gates cerca de cero, y solo necesitas un spike corto en un repo.
- El software es solo interno, sin presion de auditoria de clientes, y sin plan de vender a industrias reguladas el ano que viene.
- Un vendor entrega PDFs que tus ingenieros no pueden mergear en pipelines.
Freelancers pueden tunear un pipeline rapido pero rara vez se quedan para custodia de claves de firma o paquetes de muestra SOC 2 a nivel directorio. Entrega nearshore desde Cordoba te da perfiles senior AppSec y plataforma a menor costo total que contratar el mismo mix en grandes metros de EE. UU., con traslape que seguridad e ingenieria pueden usar. Mira casos de estudio por ejemplos de como trabajamos con equipos de producto.
Escenario ilustrativo: API Plataforma Sur Pagos
Escenario compuesto ilustrativo solamente. No es un caso de estudio publicado de cliente. No se reclaman metricas de performance.
La situacion
Plataforma Sur Pagos es una API B2B ficticia de pagos transfronterizos que conecta merchants LATAM con adquirentes en EE. UU. GitLab CI despliega treinta y dos microservicios a diario mientras seguridad sigue con revisiones manuales trimestrales. Imagenes de contenedor salen de un registry compartido sin verificacion, planes Terraform saltan policy checks en ramas hotfix, y auditores SOC 2 pidieron evidencia de cambio que el equipo no puede exportar desde CI.
Direccion aprobo un programa DevSecOps antes de cerrar dos contratos enterprise con bancos regionales. Necesitan pasar la Secure Delivery Pipeline Readiness Gate, required checks en main y release branches, verificacion cosign en Kubernetes, y carpetas de evidencia de muestra mapeadas a controles de change management antes del proximo summit de seguridad de clientes en Miami.
Que entregariamos
Proyecto nearshore de once semanas con squad de cinco personas desde Cordoba: lead DevSecOps, ingeniero de seguridad de aplicaciones, ingeniero de plataforma, analista GRC part-time para mapeo de evidencia, y owner de seguridad del lado cliente. Traslape diario con el lead de plataforma US Eastern durante rollouts de gates y ceremonias de claves de firma.
- Secure Delivery Pipeline Readiness Gate documentando owners de gates CI, gaps de attestation de cadena de suministro, cobertura de scan de secretos e IaC, y camino de evidencia de compliance firmado por seguridad y plataforma.
- Modulos de workflow reutilizables con SAST merge-blocking, escaneo de dependencias y secretos en ramas protegidas.
- Generacion SBOM en tags de release e imagenes firmadas con cosign verificadas en Argo CD, coordinado con reglas de promocion de ingenieria DevOps.
- Policy packs Terraform y Helm con workflows de excepcion que seguridad aprueba por escrito.
- Paquetes de cambio SOC 2 de muestra enlazando pull requests, checks, y tickets para tres releases productivos.
En un escenario asi, la victoria es entrega segura predecible: ingenieros mergean fixes como trabajo de producto, clientes reciben attestations con releases, y liderazgo entra a diligence con evidencia ya en el repositorio.
Riesgos y mitigacion
Los gates bloquean cada release hasta que el ruido alimenta cultura de bypass. Equipos desactivan checks despues de picos de falsos positivos. Mitigacion: tunear severidades en hallazgos historicos, enforcement escalonado, y owners de excepcion que seguridad firma.
Las claves de firma se vuelven dependencia de una sola persona. Mitigacion: custodios duales, ceremonias documentadas, y drills trimestrales de rotacion en staging.
Almacenamiento SBOM se llena de JSON ilegible que nadie consume. Mitigacion: adjuntar SBOMs a objetos de release que clientes ya descargan y automatizar retencion alineada al lenguaje contractual.
Scans IaC pelean con templates de plataforma. Mitigacion: policy packs owned por plataforma, excepciones time-boxed, y hallazgos enrutados como defectos de aplicacion.
Paquetes de evidencia se pudren cuando cambian pipelines. Mitigacion: regenerar muestras cada trimestre y atar updates a los mismos tickets de cambio que ediciones de workflow.
Limites de microservicios esconden gaps de auth. Mitigacion: parear revisiones de servicio con desarrollo de microservicios y workshops de threat modeling antes de lanzar APIs publicas nuevas.
Preguntas que compradores hacen antes de la primera llamada de discovery
Preguntas Frecuentes
Staff augmentation embebe uno o dos ingenieros con mentalidad de seguridad en tu equipo y tu backlog. El outsourcing de servicios DevSecOps entrega un programa gobernado: gates de seguridad en pipeline con owners nombrados, attestation de cadena de suministro para imagenes y dependencias, escaneo de secretos e IaC mergeado como trabajo de ingenieria, y paquetes de evidencia de compliance que auditores pueden rastrear. Vos seguis siendo dueno de repos, cuentas cloud e IP. Elegi augmentation cuando ya tenes rituales de entrega segura y necesitas manos. Elegi esta pagina cuando los releases salen sin gates consistentes, faltan exportaciones SBOM y nadie puede producir evidencia de cambio SOC 2 en un sprint.
Trabajamos con GitHub Actions, GitLab CI, Azure DevOps, Jenkins y flujos GitOps estilo Argo CD en AWS, Azure y Google Cloud. Herramientas habituales: SAST y escaneo de dependencias que tu equipo ya licencia, OPA o Conftest para policy gates, cosign o Notary para firma de imagenes, Syft o CycloneDX para SBOM, y secret scanners en el mismo camino de pull request que los unit tests. Alineamos controles con categorias del OWASP Top Ten, niveles SLSA que apunta tu equipo de riesgo, y documentacion de seguridad de codigo GitHub cuando ese es tu source of truth. No imponemos un solo vendor el dia uno si seguridad ya pago un stack.
Discovery documenta la Secure Delivery Pipeline Readiness Gate: ownership de gates CI, attestation de cadena de suministro, escaneo de secretos e IaC, y un camino de evidencia de compliance. Entrega incluye checks merge-blocking para hallazgos criticos, generacion SBOM en artefactos de release, imagenes de contenedor firmadas con verificacion en pipelines de deploy, escaneos de policy Terraform y Kubernetes en el mismo camino de review que codigo de aplicacion, y carpetas de evidencia mapeadas a controles de change management SOC 2. Runbooks nombran quien aprueba excepciones y como regenerar attestations despues de rotacion de claves.
Ocho a catorce semanas es tipico para un primer programa: dos semanas de baseline y readiness gate, cuatro a ocho de rollout de gates, firma de cadena de suministro y enforcement de policy IaC, dos a cuatro de empaquetado de evidencia, ejercicios tabletop y handoff pareado. Los plazos se alargan cuando los pipelines estan fragmentados por equipo, las claves de firma no tienen custodios, o compliance pide evidencia para servicios legacy sin owner.
Programas DevSecOps por proyecto suelen ubicarse entre USD 30.000 y USD 115.000 segun cantidad de repos, alcance multicloud, superficie de contenedores y profundidad de reporting de auditoria. Squads DevSecOps dedicados van de USD 20.000 a USD 55.000 por mes para tuning de gates, mantenimiento de cadena de suministro y refresh de evidencia. Staff augmentation senior de ingenieros DevOps con profundidad en seguridad va de USD 7.500 a USD 12.500 por mes por ingeniero en bandas publicadas via contratar ingenieros DevOps. Confirmamos pricing despues de discovery una vez documentadas las respuestas del readiness gate.
Vos. Definiciones de workflows, policy bundles, configs de firma, almacenamiento SBOM y templates de evidencia de auditoria quedan bajo tu IP en tus repos y org cloud. Documentamos como dar de alta un servicio nuevo, rotar claves de firma y regenerar paquetes de cambio SOC 2 sin escribirnos. Monitoreo runtime continuo es otro engagement via servicios de ingenieria de observabilidad si queres cobertura estilo SRE post handoff.
Si. Equipos de entrega con base en Cordoba, Argentina, con traslape diario en horario laboral US Eastern. DevSecOps exige iteracion el mismo dia con lideres de plataforma y seguridad cuando un gate bloquea un release, expira una clave de firma, o auditores piden evidencia antes de una ventana de diligence de un cliente.
Servicios Relacionados